- 1. Що таке Shamir Secret Sharing?
- 2. Магія математики — без страху
- 3. Як це виглядає на практиці?
- 4. SLIP39 — стандарт для криптогаманців
- 5. Схеми розподілу — яку вибрати?
- 6. SSS vs Multisig — в чому різниця?
- 7. Переваги і недоліки Shamir Secret Sharing
- 8. Планування спадщини з Shamir Secret Sharing
Почнемо з задачі... Уявіть, що у вас є таємниця — SEED-фраза від гаманця з серйозними коштами. Ви хочете щоб:
- Ніхто окремо не міг отримати доступ до коштів
- Ви самостійно могли б відновити доступ, якщо щось станеться
- Близькі могли б отримати доступ після вашої смерті
- Одна вкрадена частина не давала зловмиснику нічого корисного
Звучить як задача без вирішення? Саме для її вирішення, у 1979 році, математик Аді Шамір — один із творців алгоритму RSA — розробив елегантне математичне рішення.
Що таке Shamir Secret Sharing?
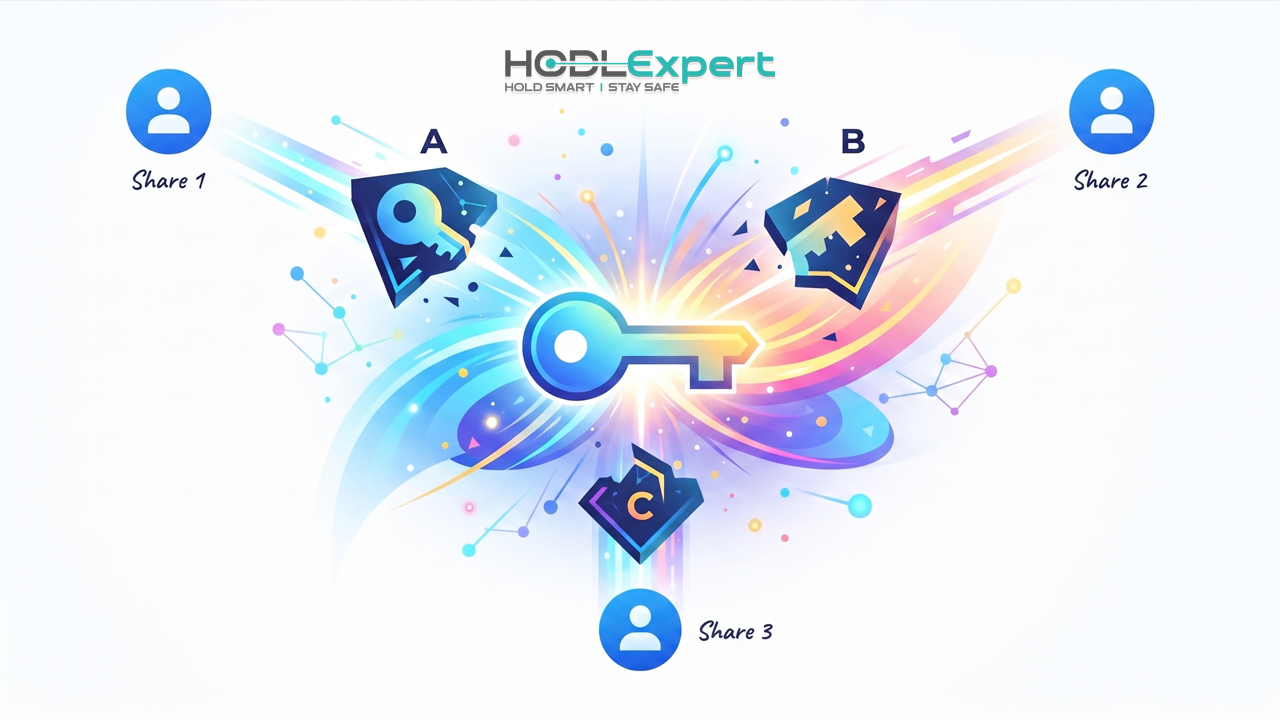
Shamir Secret Sharing (SSS) — це криптографічний метод, який дозволяє розділити секрет (наприклад SEED-фразу) на N частин таким чином, що для відновлення потрібні будь-які M з N частин.
Де:
N — загальна кількість частин (shares)
M — мінімальна кількість частин для відновлення (threshold)
M ≤ N завжди
Приклади схем:
2 з 3 — є 3 частини, потрібні будь-які 2
3 з 5 — є 5 частин, потрібні будь-які 3
4 з 7 — є 7 частин, потрібні будь-які 4
Магія математики — без страху
Не переживайте — математика тут складна але ідея проста. Ось аналогія:
Уявіть пряму лінію на графіку. Щоб однозначно визначити пряму лінію потрібні мінімум 2 точки. Одна точка — недостатньо, таких ліній безліч. Дві точки — рівно одна лінія.
SSS працює схоже, але замість лінії використовується крива вищого порядку:
Для схеми 2 з N — пряма (2 точки для визначення)
Для схеми 3 з N — парабола (3 точки для визначення)
Для схеми M з N — крива M-1 порядку
Кожна частина (share) — це точка на кривій. Маючи достатньо точок — відновлюєте криву і отримуєте секрет. Маючи менше точок — не можеш дізнатися абсолютно нічого про секрет. Математично нічого.
Як це виглядає на практиці?
Розглянемо схему 3 з 5 на реальному прикладі:
Крок 1 — Генерація
Ваш гаманець (наприклад Trezor) генерує SEED-фразу і ділить її на 5 частин. Кожна частина виглядає як набір слів — схожий на звичайну SEED-фразу але не працює самостійно.
Крок 2 — Розподіл
Ви розподіляєте 5 частин:
Частина 1 → у вас вдома в сейфі
Частина 2 → у банківській комірці
Частина 3 → у довіреного друга в іншому місті
Частина 4 → у нотаріуса з інструкціями
Частина 5 → у родичів за кордоном
Крок 3 — Звичайне використання
Вам потрібні свої частини 1 і 2 — цього достатньо? Ні, потрібно 3. Використовуєте частини 1, 2 і будь-яку третю.
Крок 4 — Відновлення при необхідності
Якщо частина 1 загублена — збираєте частини 2, 3 і 4. Три частини є — відновлення можливе.
Крок 5 — Захист від зловмисника
Зловмисник вкрав частину 3 у друга. Він має лише 1 з 5 частин — математично це дає йому нульову інформацію про SEED-фразу. Кошти в безпеці.
SLIP39 — стандарт для криптогаманців
У світі Bitcoin і криптовалют SSS реалізований через стандарт SLIP39 (Shamir's Secret Sharing for Mnemonic Codes).
SLIP39 схожий на BIP39, але замість однієї SEED-фрази генерує декілька мнемонічних фраз-часток, кожна з яких є частиною секрету.
Відмінності SLIP39 від BIP39:
| BIP39 | SLIP39 | |
|---|---|---|
| Кількість фраз | 1 | N (декілька) |
| Слів у фразі | 12 або 24 | 20 або 33 |
| Список слів | 2048 англійських слів | 1024 англійських слів |
| Відновлення | Одна фраза | M з N фраз |
| Підтримка | Майже всі гаманці | Переважно Trezor |
Схеми розподілу — яку вибрати?
Схема 2 з 3 — для початківців
Розподіл:
- Частина 1 — у вас
- Частина 2 — у довіреної людини
- Частина 3 — у банківській комірці
Переваги:
- Проста "логістика"
- Легко відновити — потрібні лише 2 частини
- Одна втрачена частина не критична
Недоліки:
- Зловмисник, якому вдасться отримати доступ до 2 джерел отримує все
- Менш надійна ніж схеми з більшою кількістю часток
Для кого: Для тих, хто робить перші кроки з SSS і не хоче ускладнювати "логістику".
Схема 3 з 5 — золотий стандарт
Розподіл:
- Частина 1 — у вас вдома
- Частина 2 — у банківській комірці
- Частина 3 — у довіреного друга
- Частина 4 — у нотаріуса
- Частина 5 — у родичів
Переваги:
- Висока надійність — можна втратити 2 частини
- Зловмисник повинен скомпрометувати 3 незалежних джерела
- Добре для планування спадщини
Недоліки:
- Складніша "логістика"
- Потрібно більше довірених осіб або місць
Для кого: Оптимальний вибір для більшості серйозних користувачів.
Схема 4 з 7 — для параноїків
Розподіл:
- Частини розподілені між 7 незалежними локаціями або особами
- Потрібні будь-які 4 для відновлення
Переваги:
- Максимальна стійкість до втрати або компрометації
- Дуже складно зламати — потрібно скомпрометувати 4 незалежних джерела
Недоліки:
- Складна "логістика"
- Відновлення вимагає зібрати 4 частини
- Потрібна велика кількість довірених людей або локацій
Для кого: Для корпоративного зберігання або людей з дуже значними активами.
SSS vs Multisig — в чому різниця?
Багато людей плутають Shamir Secret Sharing і Multisig. Це різні технології з різними цілями:
| Shamir Secret Sharing | Multisig | |
|---|---|---|
| Що захищає | SEED-фразу | Транзакції |
| Рівень захисту | Резервне копіювання | Підписання транзакцій |
| Мета | Безпечне зберігання | Безпечне витрачання |
| Гаманців потрібно | Один | Декілька |
| Складність | Середня | Висока |
| Підтримка | Trezor | Bitcoin core, Electrum |
Простими словами:
SSS захищає де зберігається ключ
Multisig захищає як використовується ключ
Це два різних шари безпеки, які можна використовувати одночасно для максимального захисту.
Переваги і недоліки Shamir Secret Sharing
Переваги:
- Математична безпека — менше M часток дають нульову інформацію про секрет
- Стійкість до втрати — можна втратити N-M часток і все одно відновити доступ
- Захист від крадіжки — вкрадена одна частка нічого не дає зловмиснику
- Гнучкість — можна вибрати будь-яку схему M з N
- Ідеально для спадщини — можна розподілити між спадкоємцями
Недоліки:
- Складна "логістика" — потрібно відстежувати кілька частин у різних місцях
- Обмежена підтримка — переважно тільки Trezor нативно
- Складність відновлення — потрібно зібрати M частин разом, що може бути складно
- Довіра до людей — якщо частки у інших людей — потрібна довіра до них
- Не захищає від примусу — якщо зловмисник знає про SSS і має доступ до M людей з частками
Планування спадщини з Shamir Secret Sharing
Один з найпотужніших сценаріїв використання Shamir Secret Sharing — передача криптоактивів у спадок без ризику передчасного доступу.
Приклад схеми для сім'ї:
Схема 3 з 5:
Частина 1 → у вас (основний користувач)
Частина 2 → чоловік/дружина
Частина 3 → старша дитина (у 18 років)
Частина 4 → адвокат з інструкцією «відкрити після смерті»
Частина 5 → банківська комірка
Сценарій 1 — Звичайне використання:
Ви використовуєте свою частину 1 + частину 2 (чоловік/дружина) = 2 частини. Потрібно 3 — залучаєте частину з банку. Ніхто інший не має доступу без вас.
Сценарій 2 — Після смерті:
Чоловік/дружина (2) + дитина (3) + адвокат (4) = 3 частини. Спадкоємці отримують доступ без вас.
Сценарій 3 — Зловмисник вкрав одну частину:
Має 1 з 5 — математично нічого. Кошти в безпеці.